Sajberbezbednost
Sigurnost IT sistema: vodič za zaštitu kompanije
Kako zaštititi poslovne IT sisteme: procena rizika, MFA, endpoint zaštita, mrežna segmentacija, backup, nadzor i odgovor na incidente.
Pročitajte tekstIstražite tekstove
Zaštita podataka, ljudi i poslovanja. Priprema pre incidenta.
Kako zaštititi poslovne IT sisteme: procena rizika, MFA, endpoint zaštita, mrežna segmentacija, backup, nadzor i odgovor na incidente.
Pročitajte tekstKako rade antivirusni programi, kada je dovoljna ugrađena zaštita i šta firmama donose EDR, centralni nadzor i slojevita sajberbezbednost.
Pročitajte tekst
Bezbednosne procedure često propadnu iz jednostavnog razloga: napisane su kao dokumenti, a ne kao način rada. Kompanija dobije pravilnik, folder, nekoliko opštih rečenica i osećaj da je nešto završeno.
Pročitajte tekst
NIS2 direktiva je evropski okvir koji je dodatno podigao očekivanja od organizacija koje zavise od digitalnih sistema. Za kompanije u Srbiji ona nije važna samo zato što utiče na evropsko tržište i lance snabdevanja.
Pročitajte tekst
Akt o bezbednosti informacionih sistema nije samo dokument koji se piše da bi se zadovoljila forma. Njegova stvarna vrednost je u tome da kompanija jasno definiše kako štiti svoje sisteme, podatke, korisnike, zaposlene i kontinuitet rada.
Pročitajte tekst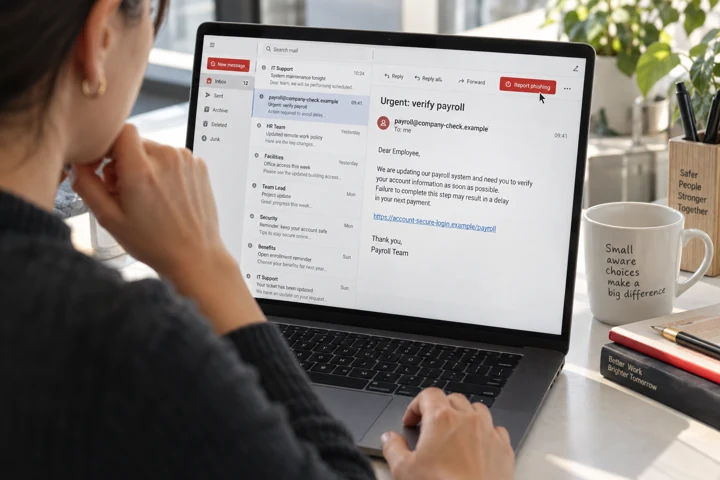
U razgovorima o sajber bezbednosti zaposleni se često pominju kao najveći rizik. To je površno i opasno pojednostavljenje. Ljudi mogu da naprave grešku, ali mogu i da budu najbrži senzor za problem.
Pročitajte tekst