Sadržaj teksta14 odeljaka
Sigurnost IT sistema znači da kompanija može pouzdano da koristi svoje računare, mrežu, aplikacije, naloge i podatke čak i kada dođe do greške, prekida ili napada. To nije samo instaliran antivirus ili firewall: bezbednost podrazumeva jasnu odgovornost, kontrolu pristupa, održavanje, nadzor i plan oporavka.
Mnoge firme ulažu u pojedinačne alate, a ipak ne znaju ko ima administratorski pristup, kada je poslednji put testiran backup ili da li neko reaguje na upozorenja tokom vikenda. Najveći napredak često ne donosi još jedan proizvod, već uređivanje osnovnih pravila i procesa.
Šta je sigurnost IT sistema?
IT sigurnost, odnosno sajberbezbednost poslovnih informacionih sistema, obuhvata organizacione i tehničke mere kojima se štite uređaji, mreže, aplikacije, identiteti i informacije. Cilj nije da se obeća da incident nikada neće nastati. Cilj je smanjiti verovatnoću i posledice incidenta, otkriti problem na vreme i vratiti poslovanje u prihvatljivo stanje.
Bezbednost se često opisuje kroz tri svojstva. Poverljivost znači da podatke vide samo ovlašćene osobe. Integritet znači da podaci ostaju tačni i da se ne menjaju bez dozvole. Dostupnost znači da su sistemi i informacije upotrebljivi kada su potrebni. Kompaniji su sva tri važna: čak i bez krađe podataka, prekid pristupa poslovnoj aplikaciji može izazvati stvarnu štetu.
Upravljanje sigurnošću IT sistema nije projekat koji se jednom završi. Novi zaposleni, udaljeni rad, cloud aplikacije, dobavljači, promene softvera i nove vrste napada stalno menjaju rizik.
Šest funkcija sajberbezbednosti prema NIST CSF 2.0
NIST Cybersecurity Framework 2.0 organizuje upravljanje rizicima kroz šest međusobno povezanih funkcija:
- Govern (upravljanje): odrediti vlasnike rizika, pravila, očekivanja i način odlučivanja.
- Identify (identifikovanje): znati koje uređaje, podatke, usluge i zavisnosti kompanija ima.
- Protect (zaštita): primeniti kontrole pristupa, ažuriranja, zaštitu podataka i uređaja.
- Detect (otkrivanje): prepoznati sumnjive događaje kroz logove i nadzor.
- Respond (reakcija): obuzdati incident, istražiti ga i koordinisati korake.
- Recover (oporavak): vratiti sisteme i posao i proveriti šta treba unaprediti.
Ovaj model je koristan i za male kompanije. Ne zahteva da se svih šest oblasti razvije istom brzinom, već da menadžment zna gde postoje najveće praznine. Na primer, odlična detekcija bez osobe koja reaguje na alarm neće dovoljno smanjiti rizik. Isto tako, backup bez proverenog postupka vraćanja ne garantuje oporavak.
Prvi korak: popis IT imovine i poslovnih zavisnosti
Ne može se zaštititi ono za šta se ne zna da postoji. Zato je osnovni dokument lista računara, servera, mrežnih uređaja, domena, cloud servisa, korisničkih naloga, poslovnih aplikacija i važnih skupova podataka. Za svaku stavku treba zabeležiti vlasnika, namenu, lokaciju, način održavanja i koliko je važna za rad.
Britanski National Cyber Security Centre (NCSC) preporučuje da se razumeju i tehnološka sredstva i informacije koje ona obrađuju. Posebno su važne skrivene zavisnosti: aplikacija koju koristi samo jedan zaposleni, nalog prethodnog administratora, zastareli uređaj u proizvodnji ili backup koji se čuva na istom serveru kao original.
Popis nije jednokratan Excel dokument. Potrebno ga je održavati prilikom zapošljavanja, odlaska zaposlenih, nabavke uređaja, promene dobavljača i prelaska u oblak. Jednostavna, redovno ažurirana evidencija korisnija je od složene baze koja više ne odgovara stvarnom stanju.
Upravljanje pristupima, lozinkama i MFA
Veliki deo poslovnog rizika nastaje kada neko dobije pristup nalogu koji ne bi trebalo da koristi. Zato svaki zaposleni treba da ima sopstveni identitet i samo ona prava koja su mu potrebna za posao. Deljeni administratorski nalozi i trajna visoka ovlašćenja otežavaju proveru šta se dogodilo.
MFA — višefaktorska autentifikacija — dodaje drugi faktor prijave, tako da sama lozinka nije dovoljna. Gde je izvodljivo, prednost treba dati metodama otpornim na phishing, a ne oslanjati se isključivo na SMS kodove. CISA u svojim smernicama daje visok prioritet zaštiti pristupa.
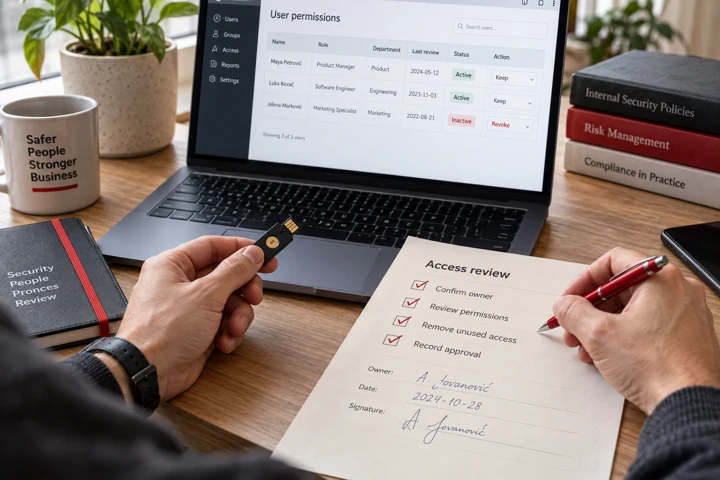
Posebnu pažnju zahtevaju administratorski, finansijski i udaljeni nalozi. Kada zaposleni ode iz kompanije, pristupi moraju biti ukinuti na svim relevantnim sistemima, uključujući cloud i poslovne aplikacije. Periodična revizija pristupa treba da odgovori na pitanja: ko ima pravo da vidi podatke, ko ga je odobrio i kada se to pravo ponovo proverava?
Zaštita uređaja: antivirus, EDR i redovne zakrpe
Svaki poslovni laptop, desktop ili server ima svoju ulogu u ukupnoj sigurnosti. Potrebno je da koristi podržan operativni sistem, odgovarajuću zaštitu, ažuriranja i pravila za instaliranje softvera. Uređaj koji je mesecima van mreže ili ima isključenu zaštitu često predstavlja veću opasnost nego što se vidi iz ukupnog broja kupljenih licenci.
Antivirus pomaže da se prepoznaju i blokiraju poznate ili sumnjive pretnje. EDR (Endpoint Detection and Response) može dodati pregled ponašanja uređaja i podršku za istragu i reakciju. Ni jedan ni drugi alat nisu dovoljni bez kontrole privilegija, zakrpa i odgovorne osobe za upozorenja.
Detaljnije objašnjenje kriterijuma izbora nalazi se u našem vodiču Antivirus programi: zaštita računara i firme. Za poslovne sisteme važno je i da li je zaštita centralno upravljana i da li se može proveriti njena stvarna pokrivenost.
Mrežna bezbednost i segmentacija
Firewall je koristan jer kontroliše određene vrste mrežnog saobraćaja, ali ga ne treba posmatrati kao jedinu zaštitnu granicu. Napadač koji kompromituje jedan uređaj može pokušati da pristupi drugim sistemima ako mreža nema odgovarajuća ograničenja.
Segmentacija znači da nisu svi uređaji i servisi u jednoj otvorenoj celini. Na primer, poslovni računari, gosti, administrativni sistemi i kritični serveri ne moraju imati međusobno slobodan pristup. Pravila treba graditi prema stvarnim poslovnim potrebama, a ne samo prema fizičkom rasporedu kancelarije.
Udaljeni pristup zahteva posebno upravljanje: MFA, evidenciju prijava, ažurne VPN ili druge pristupne servise i jasno odobravanje korisnika. Nepotrebno izloženi administrativni interfejsi, testni serveri i podrazumevane lozinke mogu otvoriti put do mnogo važnijih sistema.
Zaštita podataka: klasifikacija, šifrovanje i backup
Nisu svi podaci jednako osetljivi. Javne prezentacije, interne procedure, lični podaci, finansijska dokumentacija i proizvodna dokumentacija mogu zahtevati različita pravila. Osnovna klasifikacija pomaže da se odrede prava pristupa, deljenje, zadržavanje i periodi čuvanja.
Šifrovanje podataka tokom prenosa i na uređajima može smanjiti posledice gubitka uređaja ili presretanja saobraćaja. Ali ono ne rešava sve scenarije: korisnik koji je prijavljen na kompromitovan nalog možda već ima pristup dešifrovanim informacijama.
Backup mora biti odvojen od obične sinhronizacije, sa istorijom verzija i mogućnošću vraćanja. Potrebno je proveriti koliko podataka firma može izgubiti (RPO), koliko dugo sme ostati bez sistema (RTO) i ko pokreće oporavak. Nije dovoljno da aplikacija prikazuje poruku da je backup uspešan; treba povremeno izvesti stvarni test vraćanja.
Kod cloud servisa proverite podeljenu odgovornost između provajdera i kompanije. Naš članak Cloud storage: zašto firme prelaze u oblak objašnjava razlike između skladištenja, sinhronizacije i backup-a.
E-mail, phishing i ljudski faktor
Napadači često ciljaju ljude jer je lakše navesti osobu da odobri lažnu uplatu, otvori opasan dokument ili unese lozinku na kopiranoj stranici nego tehnički probiti dobro održavan sistem.
Obuka ne treba da se svede na jednu godišnju prezentaciju. Zaposleni moraju znati kako da prijave sumnjiv zahtev bez straha da će biti kritikovani, a finansijski i administrativni timovi treba da imaju dodatnu proveru promena računa za plaćanje i hitnih naloga.
Tehničke kontrole — filtriranje poruka, zaštita naloga, MFA i odgovarajuća pravila za priloge — dopunjuju obuku. Ipak, najbolje procedure su jednostavne: proveriti identitet drugim kanalom i uključiti odgovornu osobu pre nepovratne ili finansijski značajne radnje.
Logovi i nadzor: kako znati da se incident dogodio?
Kada neko primeti sumnjivu prijavu ili promenu podataka, bez zapisa događaja može biti nemoguće razumeti šta se desilo. Zato je važno prikupljati relevantne logove sa identiteta, ključnih servera, mrežnih uređaja, zaštitnih alata i važnih aplikacija.
NCSC u preporukama za logging i monitoring naglašava da zapisi moraju biti dostupni za analizu i povezani sa planom reagovanja. Nije dovoljno skupljati sve moguće podatke bez svrhe. Prvo se definišu pitanja na koja logovi treba da odgovore: ko se prijavio, šta je promenjeno, kada je uređaj izgubio zaštitu i da li je neko pokušao neobičan pristup.
Zaštitite logove od neovlašćene izmene, uskladite period čuvanja sa potrebama i obavezama i odredite ko proverava upozorenja. Centralna konzola donosi vrednost tek kada postoji postupak za pregled, prioritizaciju i eskalaciju.
Incident response: šta raditi kada dođe do napada?
Reagovanje na incident počinje pre samog napada. Kompaniji su potrebni kontakt odgovorne osobe, definisani kanali komunikacije, prioriteti poslovnih sistema i osnovni postupak za izolovanje ugroženih uređaja. Kod sumnje na kompromitovanje treba sačuvati relevantne tragove i angažovati stručni tim, a ne nasumično brisati fajlove.
NIST SP 800-61 revizija 3 iz 2025. godine povezuje incident response sa celokupnim upravljanjem sajber rizicima. To znači da prethodni popis imovine, prava pristupa i pravila za backup neposredno utiču na brzinu oporavka.
Tok odgovora zavisi od incidenta, ali tipično uključuje potvrđivanje događaja, procenu obima, ograničavanje širenja, otklanjanje uzroka, oporavak i analizu naučenih lekcija. Ako postoji mogućnost kompromitovanja ličnih ili drugih osetljivih podataka, uključuju se i nadležne osobe za pravne i regulatorne obaveze.
Zašto bezbednost dobavljača utiče na vašu firmu?
IT sistemi se ne završavaju unutar kancelarije. Hosting, SaaS platforme, računovodstveni softver, agencije, eksterni IT timovi i cloud provajderi često imaju pristup važnim podacima ili servisima.
Pre ugovaranja usluge proverite odgovornosti, minimalna prava pristupa, kontakt za incidente, način prijave problema, politike backup-a i mogućnost izvoza podataka pri raskidu ugovora. Tražite dokumentovane odgovore na pitanja koja su važna vašem poslovanju, umesto pretpostavke da poznat brend automatski rešava sve rizike.
Poseban rizik predstavljaju zaboravljeni pristupi bivših dobavljača ili integracije koje i dalje imaju preširoke dozvole. Potrebna je evidencija vlasnika svake spoljne veze i redovna provera da li je zaista neophodna.
Praktičan plan unapređenja sigurnosti IT sistema
Prvih 30 dana — vidljivost. Napravite popis uređaja, aplikacija, podataka, naloga i dobavljača. Otkrijte sisteme bez podrške, najkritičnije poslovne zavisnosti i uređaje bez ažuriranja. Dodelite vlasnika svakom većem riziku.
Od 30. do 60. dana — osnovne kontrole. Uključite MFA za najvažnije naloge, proverite administratorska prava, uredite patch management i centralnu zaštitu uređaja. Potvrdite da backup postoji, da je zaštićen i da se podaci mogu vratiti.
Od 60. do 90. dana — reakcija i merenje. Proverite logove, odgovornost za alarme, mrežne granice, prava dobavljača i plan za incident. Vežbajte jedan realističan scenario: kompromitovan nalog, ransomware ili prekid ključnog servera.
Ovi rokovi su okvir za planiranje, ne obećanje da će svaka kompanija biti bezbedna za 90 dana. Redosled treba prilagoditi stvarnim rizicima, mogućnostima i kritičnim poslovnim procesima.
Kako meriti sigurnost bez lažnog osećaja sigurnosti?
Broj kupljenih licenci i odsustvo prijavljenih incidenata nisu dovoljni pokazatelji. Menadžmentu su korisniji podaci o stvarnoj pokrivenosti uređaja, broju zastarelih sistema, uključenosti MFA, vremenu zatvaranja kritičnih ranjivosti i rezultatima testova oporavka.
Pratite i procenat pregledanih privilegovanih naloga, vreme od detekcije do reakcije i broj rizika bez imenovanog vlasnika. Rezultat ne treba da bude samo tehnički izveštaj, već lista odluka: šta je najugroženije, koliki je mogući poslovni uticaj, ko reaguje i do kada.
Bezbednost se ne dokazuje obećanjem „100% zaštite“. Dobro vođen sistem jasno pokazuje koje kontrole postoje, šta je provereno i gde preostaje rizik.
Zaključak: sigurnost IT sistema je poslovna odgovornost
Najpouzdanija zaštita nastaje kada su uređaji i podaci evidentirani, pristupi ograničeni, sistemi ažurni, upozorenja nadgledana i oporavak proveren. Antivirus, firewall, MFA, backup i EDR su korisni delovi, ali tek zajedno sa ljudima i procedurama daju održivu sigurnost.
Za procenu IT infrastrukture, zaštite krajnjih uređaja i kontinuiteta rada pogledajte CoreTech IT usluge ili zakažite razgovor. Počnite od popisa rizika i jednog merljivog plana poboljšanja, umesto od kupovine sledećeg nasumično izabranog proizvoda.
Česta pitanja
Šta obuhvata sigurnost IT sistema?
Obuhvata zaštitu uređaja, mreža, aplikacija, identiteta i podataka, kao i upravljanje rizicima, nadzor, reagovanje na incidente i oporavak. Cilj je smanjiti verovatnoću prekida ili napada i njihove posledice.
Da li antivirus i firewall garantuju IT sigurnost?
Ne. Oni su važni slojevi, ali ne zamenjuju MFA, ažuriranja, ograničene privilegije, proverene rezervne kopije, kontrolu dobavljača i plan reagovanja.
Šta mala firma prvo treba da zaštiti?
Prvo treba evidentirati kritične sisteme, uređaje, podatke i naloge. Zatim dati prednost MFA za važne pristupe, redovnim zakrpama, vidljivosti endpoint zaštite, rezervnim kopijama i jasnoj odgovornosti za alarme.
Kako izgleda plan za IT bezbednosni incident?
Plan određuje kako se incident prijavljuje, ko odlučuje o izolaciji sistema, ko vodi istragu, kako se komunicira i vraća rad i kada se uključuju pravni ili drugi nadležni timovi. Plan treba povremeno vežbati.
Da li cloud uklanja odgovornost firme za bezbednost podataka?
Ne. Cloud provajder održava određene delove infrastrukture, ali kompanija i dalje mora upravljati svojim identitetima, pravima, podacima, konfiguracijama i politikama oporavka, prema konkretnoj usluzi.
Kako meriti nivo sigurnosti IT sistema?
Korisni pokazatelji su procenat zaštićenih i ažurnih uređaja, pokrivenost MFA, kritične ranjivosti koje nisu rešene, vreme reagovanja na alarme i rezultati provera vraćanja podataka.